وکاله آریا للأنباء - أعلنت مجموعه القرصنه الإلکترونیه "ShinyHunters" أنها اخترقت أنظمه مکتب التحقیقات الفیدرالی الأمریکی وسرقت بیانات تخص 5000 موظف إضافه للمتقدمین للعمل فی المکتب، ورویترز تحقق ببعضها.
ونشرت المجموعه بیانا على موقعها فی الشبکه المظلمه (Dark Web)، قالت فیه إنها استهدفت مکتب التحقیقات الفیدرالی ردا على إعلان صادر عن المکتب فی مایو 2026 کشف أسالیب عمل المجموعه ونصح الضحایا بعدم دفع الفدیه.
وفقا لممثل عن المجموعه تحدث إلى موقع 404 Media، استغلت"ShinyHunters" ثغره "یوم الصفر" (Zero-Day) فی برنامج PeopleSoft التابع لشرکه أوراکل، وهو برنامج لإداره الموارد البشریه تستخدمه المؤسسات الکبرى لتخزین بیانات المتقدمین للوظائف والموظفین.
وأضاف الممثل أن المجموعه تمکنت من التحرک جانبیا إلى خوادم AWS GovCloud - وهی بیئه سحابیه مخصصه للعمل الحکومی الحساس - ونزلت ما بین 2 إلى 3 تیرابایت من البیانات. وقالت المجموعه: "بحوزتنا بیانات تخص جمیع موظفی FBI والمتقدمین للعمل فیه".
تشمل البیانات المسروقه المزعومه أسماء العملاء وعناوین منازلهم وأرقام هواتفهم، بالإضافه إلى معلومات عن أزواجهم. کما زعمت المجموعه أن البیانات تشمل معلومات شخصیه وصحیه حساسه تخص الموظفین الحالیین والسابقین والمتقدمین.
وشارکت المجموعه عینه تغطی حوالی 5000 سجل موظف. وأفادت وکاله "رویترز" بأنها تمکنت من التحقق جزئیا من صحه بعض المعلومات المسروقه عبر مقارنه الأسماء والعناوین مع سجلات مکاتب الائتمان وبیانات سابقه من تسریبات مماثله، حیث تطابقت البیانات فی تسع حالات على الأقل، لکن الوکاله لم تستطع تحدید مصدر البیانات أو تأکید سرقتها من أنظمه FBI الداخلیه.
وقامت المجموعه بتشویه موقع الوظائف التابع لمکتب التحقیقات الفیدرالی (apply.fbijobs.gov) یوم الثلاثاء، حیث ظهرت علیه رساله تعلن استیلاء"ShinyHunters" على الموقع، فی إشاره ساخره إلى لافتات الإغلاق التی ینشرها المکتب على المواقع الإجرامیه. کما أشارت الرساله إلى أن "جمیع بیانات FBI تم اختراقها بما فی ذلک المعلومات الشخصیه والصحیه الحساسه".
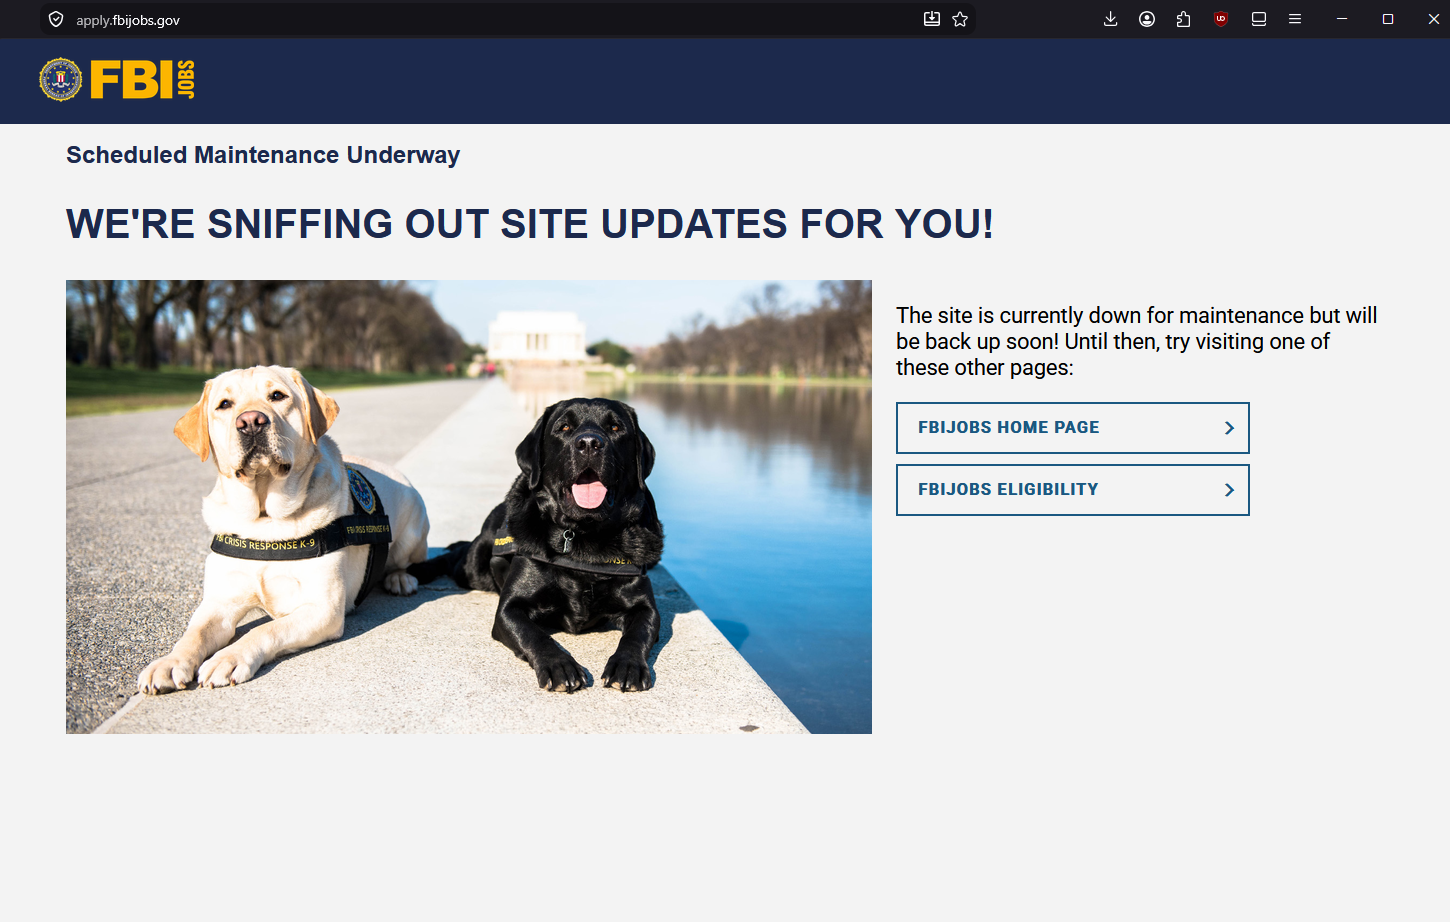
ولا تزال بوابه المتقدمین للوظائف وبوابه المتقدمین للعملاء الخاصین متوقفتین عن العمل، حیث تظهر رساله تفید بأن الموقع "متوقف مؤقتا للصیانه".
على خلاف عملیاتها المعتاده التی تتضمن مطالبات فدیه بملایین الدولارات، قالت "ShinyHunters" إن هذا الهجوم "لیس بدافع مالی". ووصف ممثل المجموعه خططها بأنها "إکراه" ولیس ابتزازا.
وهددت المجموعه بمنح مکتب التحقیقات الفیدرالی مهله أسبوع واحد لتصحیح أو سحب تقریر صادر فی مایو 2026 یتضمن مزاعم عن استخدام "ShinyHunters" لأسالیب مضایقه تشمل إرسال رسائل واتصالات تهدید للضحایا وعائلاتهم، وفی بعض الحالات "التبلیغ الکاذب" (swatting).
ولم یستجب مکتب التحقیقات الفیدرالی على الفور لطلبات التعلیق من عده وسائل إعلامیه. کما لم تعلق شرکتا أوراکل وأمازون على المزاعم حتى الآن.
یُذکر أن هذا هو الاختراق الثانی المعروف لنظام تابع لمکتب التحقیقات الفیدرالی خلال العام الجاری، بعد اختراق سابق استهدف نظاما لإداره التنصت على المکالمات ومذکرات المراقبه.
المصدر: RT + وکالات